

В репозитории пакетов NPM обнаружили куски вредоносного кода, которые используют смартконтракты Ethereum для загрузки вредоносного ПО. Жертвами злоумышленников могут стать пользователи публичных библиотек кода, связанного с блокчейном. Подобные действия еще ранее Binance приписывал северокорейским хакерам.
Две библиотеки Node Package Manager (NPM) под названиями colortoolsv2 и mimelib2были практически идентичными, потому что содержали два файла, один из которых запускал скрипт, который загружал вторую половину вредоносного ПО через смартконтракт Ethereum.
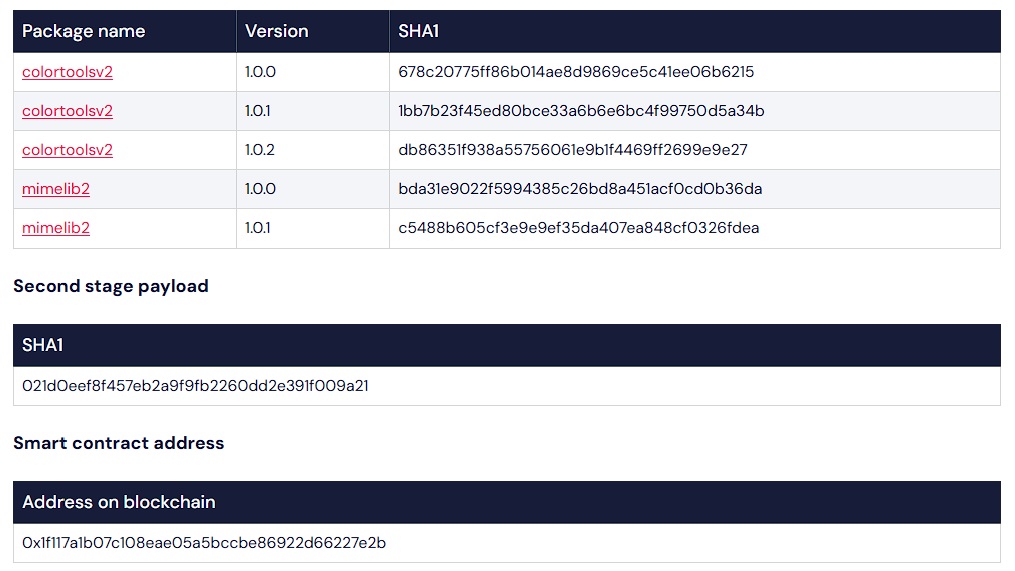
NPM пакеты — это многоразовые коллекции с открытым исходным кодом для многократного использования.
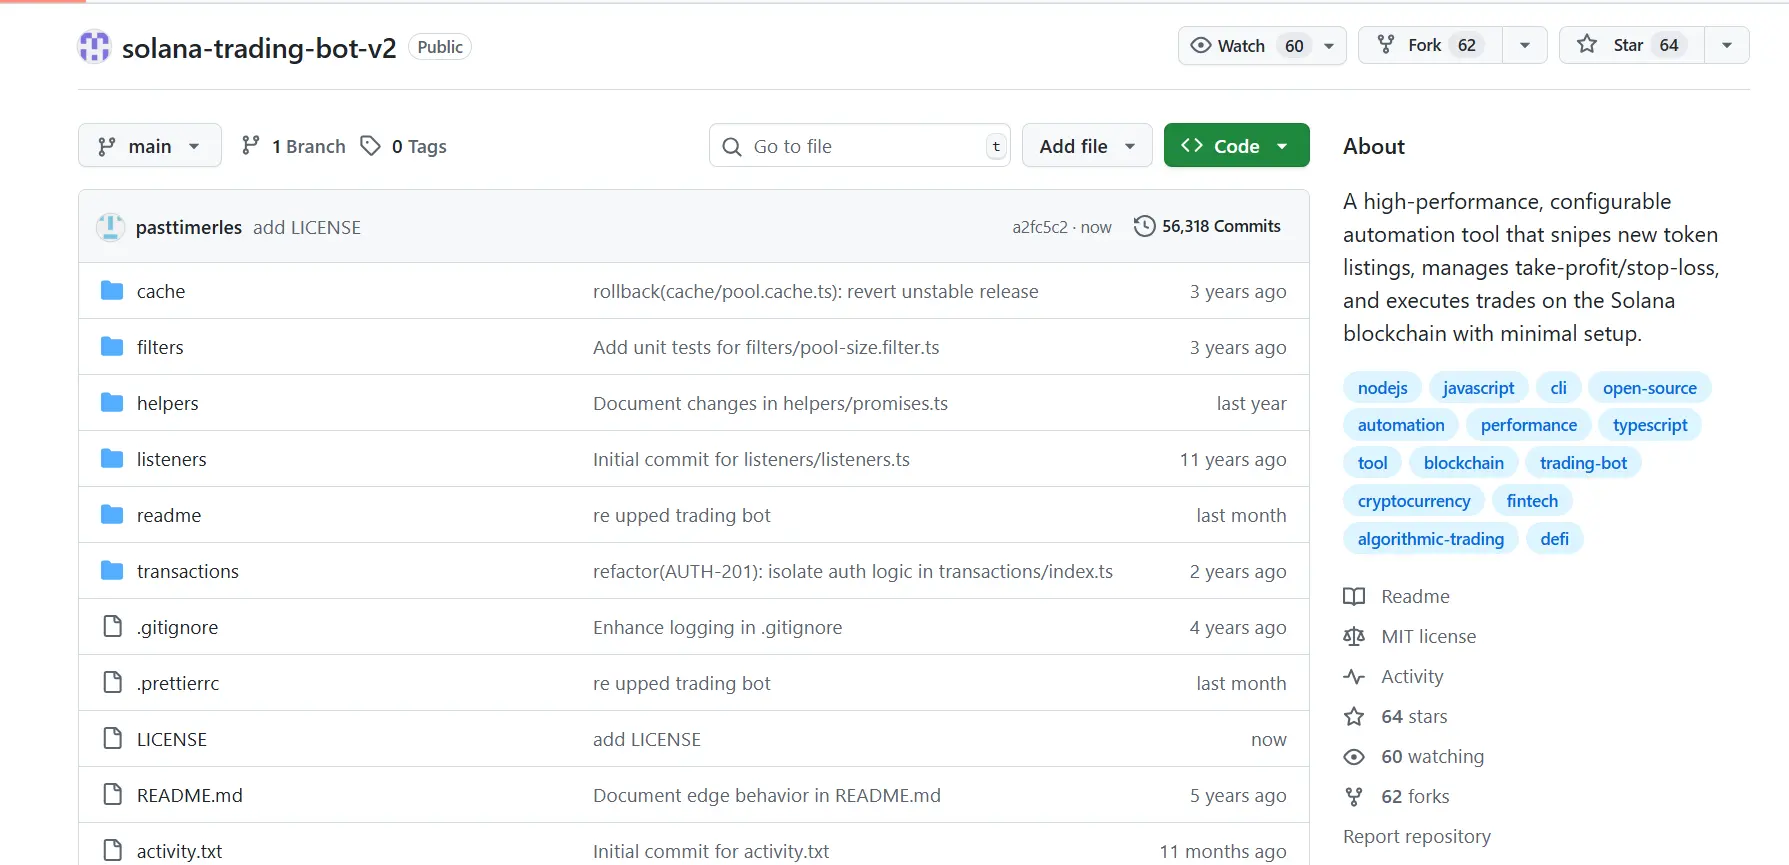
Использование смарт-контрактов Ethereum для размещения URL-адресов с вредоносными командами, загружающими вредоносное ПО второй стадии, — это что-то новенькое. Оба пакета были лишь вершиной айсберга, поскольку еще больше отравленных пакетов было обнаружено на GitHub. Они связаны с вышеупомянутым colortoolsv2. Авторы кода оказались ненастоящими, а фактическое количество комитов было завышено. Их тысячи, и ежедневно это число увеличивается на несколько тысяч, что указывает на то, что злоумышленники создали инфраструктуру для автоматической отправки комитов.
Такие публичные пакеты разработчики часто используют для разработки торговых или снайпинг-ботов.
Отравление пакетов кода является новым направлением атак против криптоиндустрии. Именно хакеры КНДР, среди которых и известные Lazarus, сконцентрировались на этой сфере последние два-три года. Северокорейских хакеров считают ответственными за похищение 61% всех криптовалют в 2024 году, что составило $1,3 млрд.
Источник: ReversingLabs